OIDC による SSO
OpenID Connect (以下 OIDC) による SSO の仕組みと設定方法について説明します。
LINE WORKS は SP (Service Provider)、OIDC の仕様上は RP (Relying Party) として動作し、ログインおよび認証を IdP (Identity Provider) に委任します。
参考
- OIDC による SSO では LINE WORKS が OIDC 標準仕様の RP として動作するため、IdP 側で API を別途作成する必要はありません。利用中の IdP (Okta、Microsoft Entra ID など) にアプリケーションを登録し、発行された情報を Developer Console に入力することで連携が完了します。
OIDC による SSO の流れ {#oidc-sso-flow}
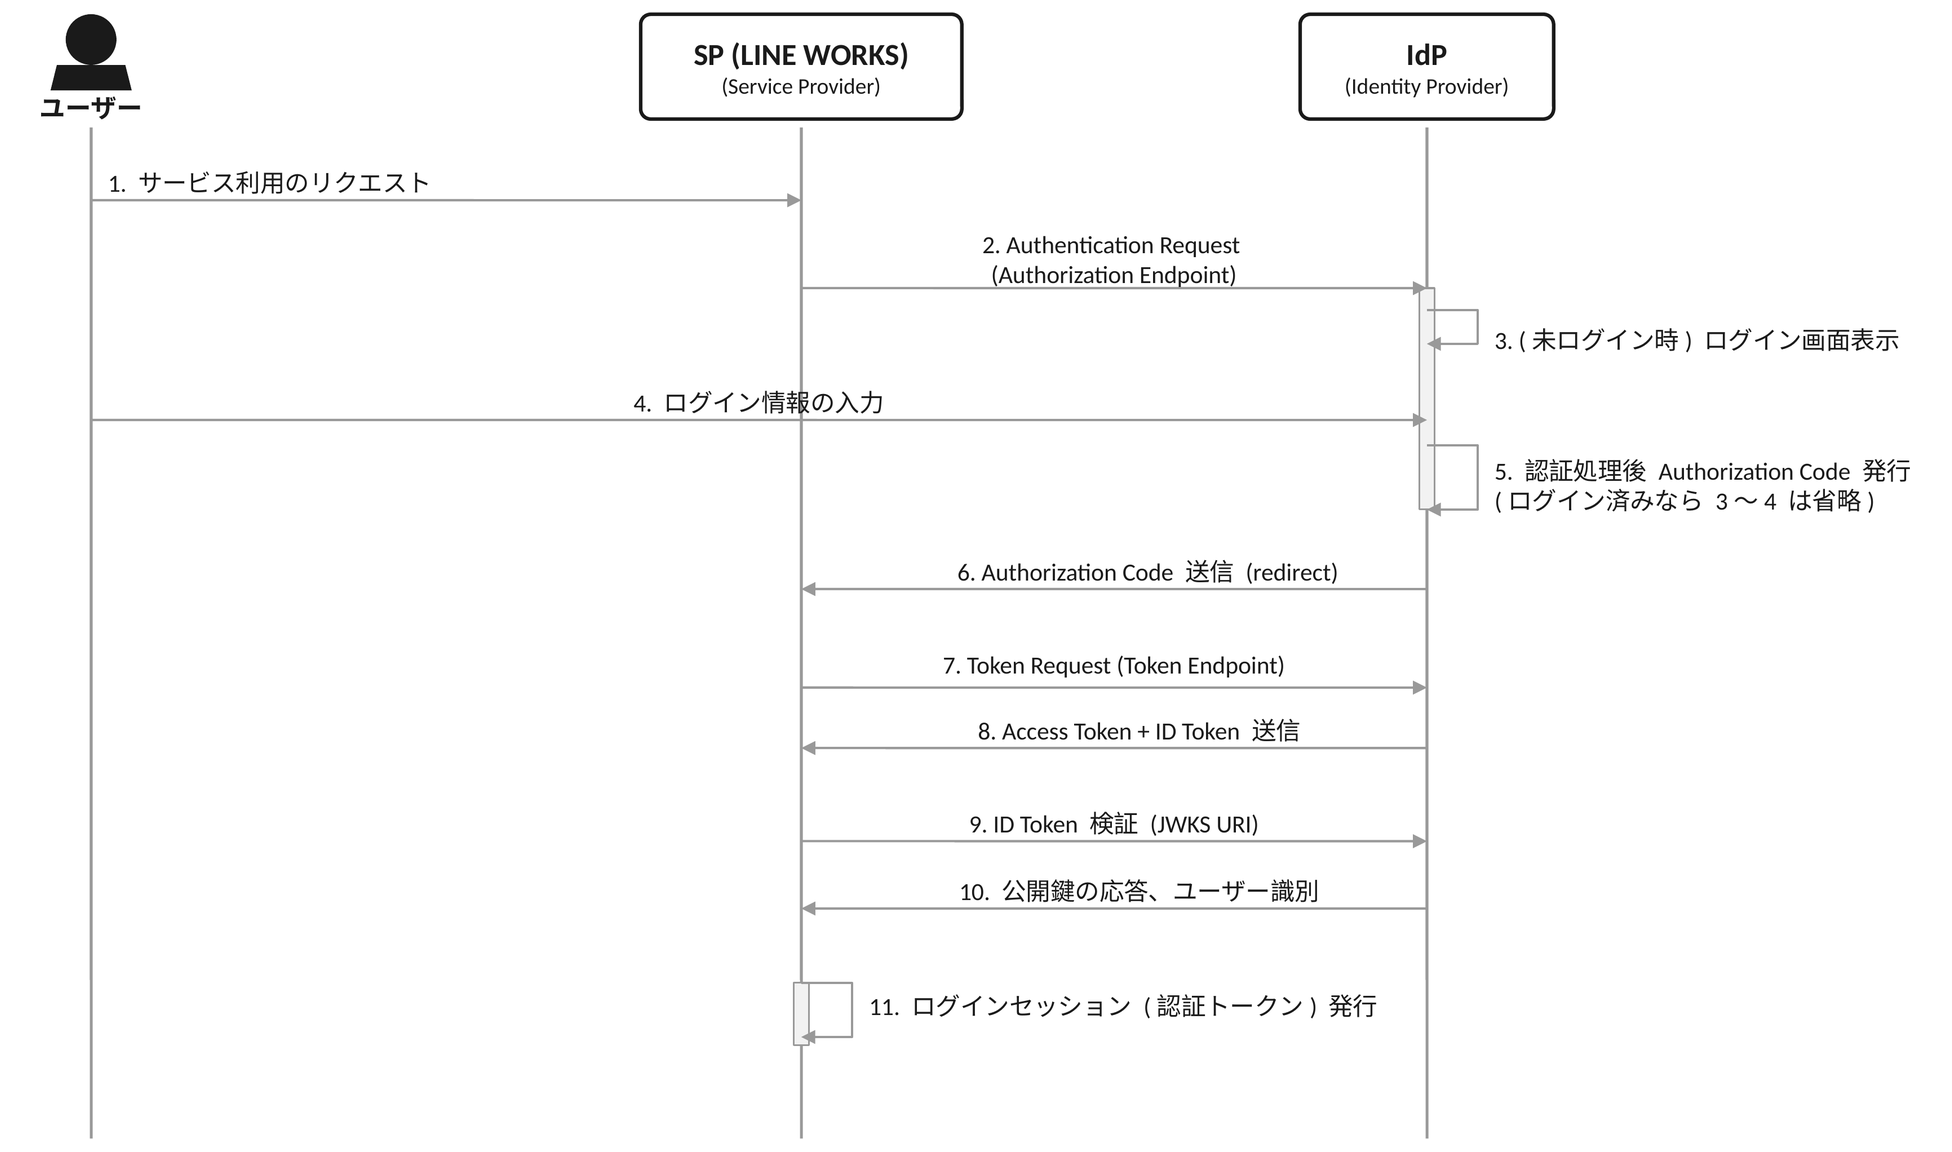
図1 LINE WORKS サービスとクライアント間の OIDC による SSO
Use LINE WORKS services.
LINE WORKS サービスを使用します。ユーザーは Web ブラウザ、LINE WORKS アプリまたは LINE WORKS Drive から LINE WORKS サービスにアクセスします。Authentication Request (redirect).
ユーザーが LINE WORKS サービスにログインしていない場合、LINE WORKS は IdP の Authorization Endpoint にユーザーをリダイレクトします。このときscopeにopenidを含め、stateを併せて送信します。(If not logged in) Launch login page.
ユーザーが IdP にログインしていない場合、IdP は自身のログインページを表示します。Enter ID/PW.
ユーザーは表示されたログインページで IdP の ID、パスワード (または MFA など) を入力してログインします。Issue Authorization Code after authentication.
IdP はユーザー認証を行い、Authorization Code を発行します。
既に IdP にログインしている場合は、3~4 の手順を省略して Authorization Code を発行します。
Authorization Code はトークンの発行に 1 回のみ使用され、その後は無効化される一時的なコードである必要があります。Return Authorization Code (redirect).
IdP は Authentication Request で受け取ったredirect_uri(LINE WORKS の固定コールバックアドレス) に Authorization Code とstateをリダイレクトします。Token Request.
LINE WORKS は Authorization Code を IdP の Token Endpoint に送信し、トークンの発行をリクエストします。この通信はバックチャネル (サーバー間の直接通信) で行われます。Return ID Token / Access Token.
IdP は Authorization Code を検証した後、ID Token と Access Token を発行して返します。Verify ID Token.
LINE WORKS は IdP の JWKS URI から公開鍵を取得し、ID Token の署名とiss、aud、expなどのクレームを検証します。Identify user.
検証済みの ID Token のクレームから User Key (LINE WORKS Account または External Key) を取得し、LINE WORKS のメンバーとマッピングします。Issue LINE WORKS auth token.
LINE WORKS はマッピングされたユーザー情報をもとに LINE WORKS 認証トークンを発行します。
参考
- LINE WORKS はユーザーの識別に UserInfo Endpoint ではなく ID Token のクレームを使用します。
- 9~10 の手順は LINE WORKS の認証システム内部の処理であるため、IdP 側で実装する必要はありません。
- LINE WORKS は、発行時刻 (
iat) から 30 分を超えた ID Token を受け付けません。
連携手順の概要 {#setup-summary}
- IdP に LINE WORKS 用のアプリケーションを登録し、Redirect URI 2 件を登録します。
- IdP で Client ID と Client Secret を発行します。
- Developer Console > SSO > WORKS as SP で SSO Type を OIDC に選択します。
- OIDC Configuration URL を入力し、「確認」をクリックしてエンドポイントを自動検出します。
- User Key を選択し、Client ID と Client Secret を入力します。
- 「適用」をクリックして設定を保存します。
注意
- SSO 設定は、該当するドメイン (またはグループ名) を使用するすべてのグループ会社に共通で適用されます。
- 設定を Off から他の値に変更して適用すると、「承認待ち」のメンバーはすべて削除され、Admin > メンバーの招待機能も [使用しない] に自動設定されます。
- OIDC を適用すると、POP/IMAP/SMTP/CalDAV で使用する外部アプリパスワードが自動的に有効化されます。
- IdP に登録するアプリケーションは、必ず Confidential タイプに指定してください。
- IdP 側で
nonceと PKCE を必須として要求しないよう設定してください。